
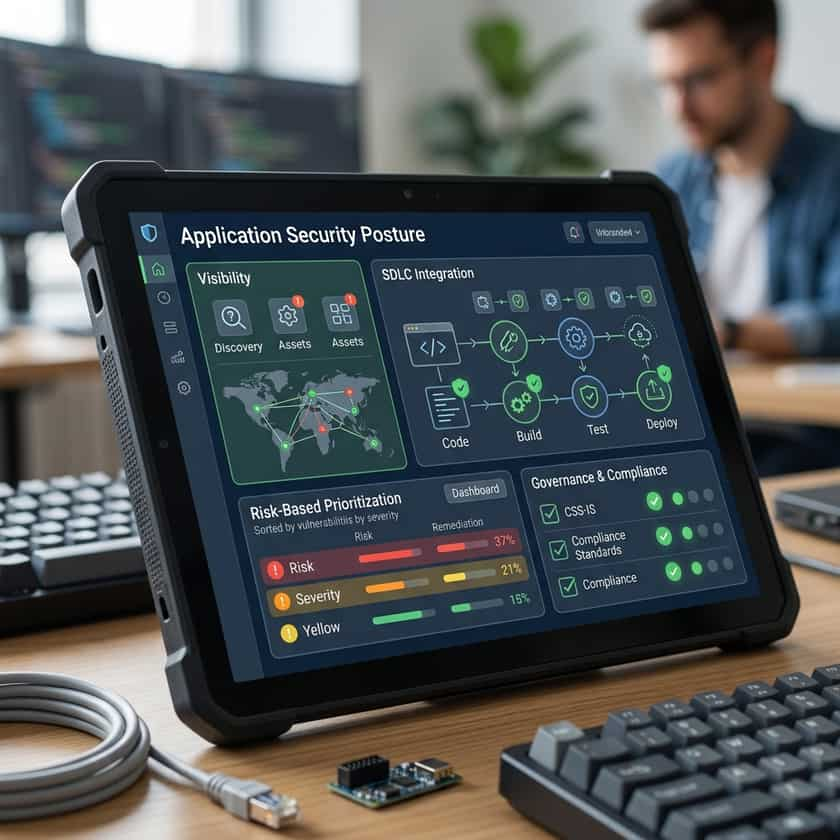
Entendendo a Postura de Segurança de Aplicações
No cenário digital em rápida evolução de 2025, o termo Postura de Segurança de Aplicações (ASP - Application Security Posture) deixou de ser uma preocupação técnica de nicho para se tornar uma prioridade central da diretoria. De forma simples, a sua postura de segurança de aplicações é o estado agregado de todo o ambiente de segurança de aplicações da sua organização. Ela funciona como um panorama holístico, detalhando a eficácia dos seus controles de segurança, a presença de vulnerabilidades e a resiliência geral do seu ecossistema de software. Em vez de focar em um único firewall ou patch, a ASP exige uma visão que conecte camadas de segurança distintas em uma estratégia de defesa unificada.
Alcançar uma postura robusta exige mais do que apenas instalar ferramentas; envolve orquestrar um esforço colaborativo entre desenvolvedores, operações de segurança e partes interessadas do negócio. À medida que as organizações crescem, elas frequentemente enfrentam dificuldades com uma visão fragmentada de sua segurança, levando a lacunas que os invasores podem explorar. Ao priorizar a visibilidade e o gerenciamento unificado, as empresas podem passar de um estado reativo de combate a incêndios para uma postura proativa que antecipa as ameaças antes que elas se manifestem em ambientes de produção.
O Desafio da Fadiga de Alertas e da Complexidade
Um dos problemas mais persistentes enfrentados pelas equipes de segurança é o volume esmagador de alertas gerados pela infraestrutura moderna. Não é incomum que uma empresa de médio porte processe centenas, às vezes mais de 500 alertas diariamente. Esse fluxo constante de dados cria um ambiente onde vulnerabilidades críticas são facilmente enterradas sob o ruído. Quando as equipes de segurança gastam seu tempo perseguindo falsos positivos, perdem a capacidade de focar em melhorias estratégicas, deixando componentes essenciais de aplicações expostos por períodos mais longos do que o necessário.
As soluções eficazes de postura de segurança de aplicações resolvem isso implementando estruturas de priorização inteligente. Em vez de tratar cada vulnerabilidade como uma emergência imediata e de alta prioridade, os sistemas modernos categorizam os riscos com base no seu impacto potencial para o negócio. Ao conectar os dados de ameaças ao contexto da aplicação — como se o software lida com dados confidenciais de clientes ou interage com bancos de dados internos críticos —, as equipes de segurança conseguem filtrar o ruído de fundo. Isso permite uma abordagem mais focada, garantindo que os seus ativos digitais mais valiosos recebam o maior nível de proteção.
Pilares Fundamentais de uma Estratégia de Segurança Forte
- Visibilidade Contínua: Mantenha um inventário preciso e em tempo real de todas as aplicações, APIs e microsserviços em seu portfólio.
- Modelagem Proativa de Ameaças: Avalie regularmente como suas aplicações podem ser atacadas e identifique os vetores mais prováveis para comprometimento.
- Mapeamento Automatizado de Conformidade: Simplifique o processo de mapeamento dos seus controles de segurança para estruturas regulatórias como GDPR ou SOC2.
- Governança Unificada: Estabeleça políticas claras que definam os requisitos de segurança em cada etapa do ciclo de vida de desenvolvimento de software (SDLC).
- Loops de Feedback: Implemente canais de comunicação rápidos que alertem os desenvolvedores sobre falhas de segurança enquanto eles estão escrevendo o código.
Riscos Emergentes no Ecossistema Moderno
O cenário de ameaças para 2025 é caracterizado por mudanças rápidas na tecnologia. As aplicações são cada vez mais dependentes de bibliotecas de terceiros, frameworks de código aberto e serviços nativos em nuvem. Embora essas ferramentas permitam um desenvolvimento mais rápido, elas também introduzem riscos na cadeia de suprimentos que costumam ser difíceis de detectar. Uma postura forte deve considerar essas dependências externas, garantindo que seu perímetro de segurança se estenda além do código desenvolvido internamente para incluir todo o ecossistema de componentes de software integrados que impulsionam seu negócio.
Além disso, o surgimento do desenvolvimento baseado em IA e de ferramentas de codificação automatizada acelerou a velocidade com que novos recursos são implantados. Embora isso aumente a produtividade, também significa que vulnerabilidades de segurança podem ser introduzidas de forma mais rápida. Manter uma postura de segurança positiva exige adaptar-se a essa velocidade sem comprometer a segurança. Integrar verificações de segurança diretamente no fluxo de trabalho do desenvolvedor — frequentemente chamado de 'shifting left' ou 'mudar para a esquerda' — não é mais opcional. É a maneira mais eficaz de garantir que a segurança acompanhe as demandas dos negócios modernos.
Melhores Práticas para Implementação
Melhorar com sucesso a sua postura de segurança de aplicações é um processo iterativo. Comece auditando seu estado atual para identificar as maiores lacunas na sua visibilidade e no tempo de resposta. Não tente consertar tudo de uma vez. Em vez disso, foque em áreas de alto impacto, como a segurança de APIs ou fluxos críticos de autenticação. Envolva a liderança desde o início, contextualizando as iniciativas de segurança no âmbito da continuidade dos negócios e do gerenciamento de riscos. Quando as partes interessadas entendem que a segurança apoia os resultados financeiros ao evitar violações dispendiosas, torna-se muito mais fácil garantir os recursos necessários para uma melhoria sustentável.